



Voulez-vous protéger votre site web d'affiliation des pirates informatiques ?
WordPress est un CRM sécurisé, mais cela ne signifie pas qu'il ne peut pas être piraté. Sécuriser votre site WordPress contre les activités malveillantes, les bots et plus encore est crucial. Certaines estimations disent qu'environ 13 000 sites web sont piratés chaque jour, ce qui est un nombre énorme.
Dans ce guide, nous avons compilé quelques conseils éprouvés qui aideront à garder votre site WordPress et votre entreprise en sécurité contre les pirates informatiques.
Un site WordPress peut-il être piraté ?
Lorsqu'il s'agit de gérer une entreprise en ligne, en particulier celle qui gère un programme d'affiliation, il est essentiel de comprendre les mesures de sécurité de votre plateforme.
Si vous êtes propriétaire d'un site WordPress, vous vous demandez peut-être : « Mon site peut-il être piraté ? » La réponse simple est oui, il le peut.
Mais cela n'est pas exclusif à WordPress. La réalité est que n'importe quel site, quelle que soit la plateforme sur laquelle il est construit, peut être une cible pour les pirates informatiques si les mesures de sécurité appropriées ne sont pas en place.
Avant de paniquer, il est essentiel de savoir que WordPress est fondamentalement très sécurisé.
Les développeurs WordPress publient régulièrement des mises à jour et des correctifs pour résoudre les failles de sécurité.
Mais la sécurité de votre site n'est pas uniquement la responsabilité de WordPress.
En tant que propriétaire de site web, vous devez faire quelque chose pour protéger votre site contre le piratage.
Gérer un programme d'affiliation réussi demande la confiance de vos affiliés. Ils doivent savoir que leurs données sont en sécurité avec vous. Par conséquent, un site WordPress sécurisé n'est pas seulement essentiel pour vous, mais aussi crucial pour vos affiliés.
Alors, un site WordPress peut-il être piraté ? Oui.
Mais avec les conseils que nous avons partagés ci-dessous, vous pouvez réduire considérablement le risque et garantir que votre site WordPress et votre programme d'affiliation restent sûrs et sécurisés.
Moyens de sécuriser votre site WordPress contre les pirates informatiques
Voici quelques-unes des étapes de sécurité les plus cruciales pour renforcer la sécurité de votre site web d'entreprise, et nous avons également discuté pourquoi ces mesures changent la donne pour votre succès en ligne.
1. Mettez à jour votre cœur, vos plugins et vos thèmes WordPress
WordPress est une plateforme open-source qui reçoit fréquemment des mises à jour, y compris de nouvelles fonctionnalités et des correctifs de sécurité.
Garder toujours votre version de WordPress à jour avec la dernière version est essentiel. De plus, la mise à jour régulière de vos plugins et thèmes est essentielle pour maintenir la sécurité de votre site web.

Chaque mise à jour améliore la fonctionnalité et corrige les vulnérabilités que les pirates informatiques pourraient exploiter. Ignorer ces mises à jour pourrait exposer votre site web à une variété de menaces.
2. Utilisez des mots de passe forts et des permissions utilisateur
Les noms d'utilisateur et les mots de passe sont des cibles courantes pour les pirates informatiques.
Par conséquent, l'utilisation de mots de passe uniques et forts pour votre site WordPress, votre hébergement, vos comptes FTP, vos adresses e-mail professionnelles et toute autre zone nécessitant des identifiants de connexion est cruciale.
Un mot de passe fort doit comporter au moins 12 caractères et inclure un mélange de lettres majuscules et minuscules, de chiffres et de symboles.
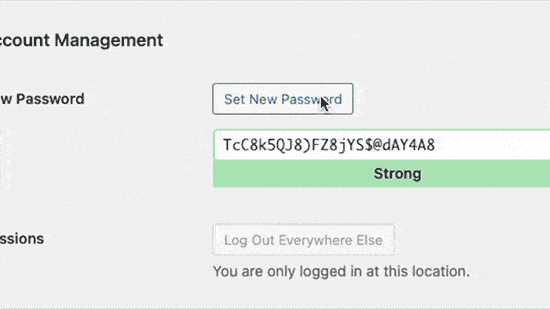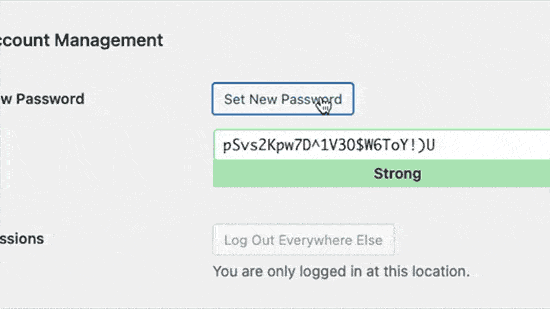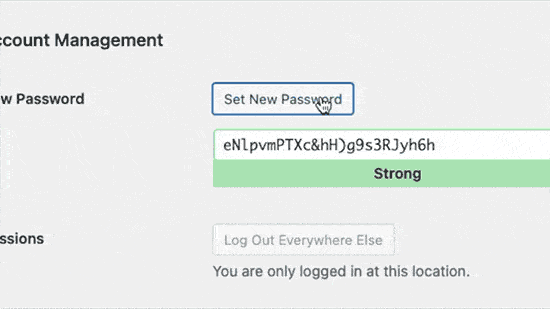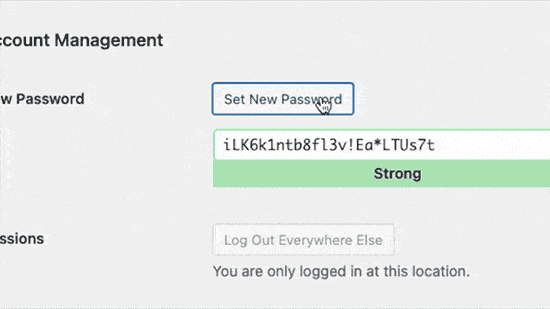
Envisagez d'utiliser un gestionnaire de mots de passe fiable pour plus de commodité.
De plus, assurez-vous d'attribuer des rôles et des autorisations d'utilisateur appropriés aux membres de l'équipe travaillant sur votre site afin de limiter leur accès aux fonctions et données essentielles.
3. Envisagez un hébergement WordPress sécurisé
Votre société d'hébergement joue un rôle crucial dans la sécurité de votre site Web.
Les fournisseurs d'hébergement réputés offrent une multitude de mesures de sécurité, telles que la surveillance continue des activités suspectes, des outils pour prévenir les attaques DDoS à grande échelle et des logiciels de serveur régulièrement mis à jour.
Envisagez d'investir dans un hébergement WordPress géré, qui offre des fonctionnalités supplémentaires telles que des sauvegardes automatiques, des mises à jour automatiques de WordPress et des configurations de sécurité avancées.
4. Installez un plugin de sécurité WordPress
Choisir un plugin de sécurité efficace pour votre site WordPress est crucial pour le protéger contre les attaques malveillantes.
Une option hautement recommandée est Sucuri Scanner, un plugin de sécurité WordPress gratuit qui surveille votre site pour détecter les activités suspectes, telles que les tentatives de connexion échouées, les problèmes d'intégrité des fichiers et les logiciels malveillants potentiels.

Après avoir installé et activé Sucuri Scanner, vous pouvez ajuster ses paramètres depuis votre tableau de bord WordPress en naviguant vers Sucuri Security » Settings et en sélectionnant l'onglet Hardening.
Chaque paramètre sous cet onglet offre une mesure de protection pour renforcer votre site Web contre les méthodes de piratage couramment utilisées.
Pour activer, cliquez simplement sur Apply Hardening pour chaque option.

La seule exception est le pare-feu d'application Web (WAF) qui nécessite une mise à niveau payante. Cet outil sera discuté plus en détail plus tard.
Certains plugins de sécurité alternatifs, tels que WordFence et iThemes Security, offrent des fonctionnalités similaires si Sucuri ne vous convient pas.
5. Ajoutez l'authentification à deux facteurs
L'authentification à deux facteurs (2FA) ajoute une couche de sécurité supplémentaire en exigeant des utilisateurs qu'ils effectuent deux étapes de vérification avant d'accéder au site.
La première étape implique généralement la saisie d'un nom d'utilisateur et d'un mot de passe. La deuxième étape nécessite la saisie d'un code qui leur est envoyé par SMS ou par une autre méthode sécurisée.
Le plugin gratuit WordPress Two Factor Authentication est un plugin recommandé pour activer la 2FA sur WordPress.

Après avoir installé et activé le plugin, installez et lancez une application d'authentification sur votre smartphone, comme Google Authenticator. Ensuite, appuyez sur l'icône plus pour créer un nouveau code.

Une fois terminé, scannez le code QR sur la page des paramètres du plugin pour terminer le processus de configuration.

Lorsque vous vous connecterez à votre site WordPress, vous serez invité à saisir le code d'authentification à deux facteurs après avoir fourni votre mot de passe.
6. Ajoutez le chiffrement SSL à votre site WordPress
Sécuriser votre site WordPress avec le chiffrement SSL (Secure Sockets Layer) est une autre étape fondamentale.

Le SSL facilite les transferts de données cryptées entre votre site et le navigateur de votre visiteur, rendant plus difficile pour les pirates de voler des informations sensibles.
Une fois le SSL activé, l'URL de votre site Web passera de HTTP à HTTPS, et une icône de cadenas apparaîtra à côté de votre adresse dans les navigateurs Web, indiquant la connexion sécurisée.
Bien que les certificats SSL puissent coûter entre 80 et plusieurs centaines de dollars par an, de nombreuses sociétés d'hébergement Web les proposent désormais gratuitement, grâce à l'initiative de Let’s Encrypt.
Si votre société d'hébergement ne fournit pas de certificats SSL, domain.com est une alternative fiable.
7. Limiter l'accès administrateur par IP
Si vous êtes le seul administrateur de votre site WordPress, il est fortement recommandé de limiter l'accès administrateur à une adresse IP spécifique, essentiellement votre identifiant unique en ligne.
Cela vous permet d'indiquer à WordPress de n'autoriser l'accès administrateur qu'à un utilisateur se connectant depuis votre adresse IP spécifique.
De cette façon, les pirates qui tentent d'accéder à votre site depuis une adresse IP différente seront empêchés.
Pour ce faire, visitez whatismyip.com et notez l'adresse IP qui y est affichée.
Modifiez votre fichier .htaccess trouvé dans le répertoire d'administration de votre fournisseur d'hébergement. Si vous n'êtes pas à l'aise avec cela, n'hésitez pas à contacter le service client de votre fournisseur d'hébergement.
Ajoutez les lignes suivantes à votre fichier .htaccess :
<Files wp-login.php>
order deny,allow
Deny from all
Allow from xxx.xxx.xxx.xxx
</Files>
Remplacez le « xxx.xxx.xxx.xxx » par l'adresse IP que vous avez obtenue sur whatismyip.com.
Enregistrez et quittez le fichier une fois les modifications apportées.
Rappelez-vous : l'adresse IP peut changer en fonction de la politique de votre fournisseur d'accès à Internet (FAI). Si vous ne parvenez plus soudainement à accéder à votre site, votre IP a probablement changé. Contactez l'équipe de support de votre fournisseur d'hébergement et demandez-leur de mettre à jour l'adresse IP dans le fichier .htaccess. Sachez que cela comporte des risques et doit être abordé avec prudence.
Ensuite, utilisez un logiciel d'affiliation sécurisé pour WordPress
Bien que la protection de votre site WordPress contre les menaces potentielles soit essentielle, la sécurisation de votre programme d'affiliation WordPress est tout aussi cruciale. Et AffiliateWP est ce dont vous avez besoin.

AffiliateWP est l'un des meilleurs logiciels de détection de fraude d'affiliation pour WordPress. Il offre une suite complète de fonctionnalités qui améliorent la sécurité et l'efficacité de votre programme d'affiliation tout en minimisant les risques d'activités frauduleuses.
Il est livré avec un onglet de paramètres Anti-Fraud intégré, consolidant les fonctionnalités de sécurité de votre programme en un seul endroit tout en ajoutant des couches de sécurité supplémentaires.
AffiliateWP fournit un ensemble complet de protections pour arrêter la fraude d'affiliation dans son élan en rendant difficile pour les affiliés frauduleux de pirater ou d'escroquer votre programme.
Vous pouvez gérer vos paramètres sans effort en un clic, garantissant que votre programme est protégé contre les activités frauduleuses.
De plus, AffiliateWP vise à prévenir la fraude et à construire un programme d'affiliation digne de confiance et rentable sur WordPress.
Pourquoi attendre ?
Sécurisez votre site Web d'affiliation avec AffiliateWP dès aujourd'hui !
Prêt à sécuriser votre site Web WordPress
Vous avez fait un travail incroyable en parcourant, en comprenant et en apprenant les étapes cruciales pour sécuriser votre site Web WordPress et l'importance de protéger votre programme d'affiliation avec une solution robuste comme AffiliateWP.
Il est maintenant temps de mettre ces connaissances en pratique.
Pour vous aider davantage dans votre parcours, nous vous recommandons ces ressources supplémentaires pour gérer efficacement la sécurité de votre site WordPress et votre programme d'affiliation :
- 5 meilleurs logiciels de détection de fraude d'affiliation pour WordPress
- Qu'est-ce que la fraude d'affiliation et comment l'arrêter ? (2023)
- Comment automatiser les paiements des affiliés dans WordPress (étape par étape)
- 6 meilleurs logiciels d'affiliation pour petites entreprises 2023
Commencez dès aujourd'hui avec AffiliateWP. Faites le bon choix pour un parcours en ligne plus sûr et plus réussi !