



Você quer proteger seu site de afiliados contra hackers?
WordPress é um CRM seguro, mas isso não significa que ele não possa ser invadido. Proteger seu site WordPress contra atividades maliciosas, bots e muito mais é crucial. Algumas estimativas dizem que cerca de 13.000 sites são invadidos diariamente, e esse é um número enorme.
Neste guia, compilamos algumas dicas comprovadas que ajudarão a manter seu site WordPress e seu negócio seguros contra hackers.
Um site WordPress pode ser invadido?
Quando se trata de gerenciar um negócio online, especialmente um que executa um programa de afiliados, é essencial entender as medidas de segurança da sua plataforma.
Se você é proprietário de um site WordPress, pode se perguntar: "Meu site pode ser invadido?" A resposta direta é sim, pode.
Mas isso não é exclusivo do WordPress. A realidade é que qualquer site, independentemente da plataforma em que foi construído, pode ser um alvo para hackers se as medidas de segurança adequadas não estiverem em vigor.
Antes de entrar em pânico, é essencial saber que o WordPress é fundamentalmente muito seguro.
Os desenvolvedores do WordPress lançam regularmente atualizações e patches para corrigir quaisquer falhas de segurança.
Mas a segurança do seu site não é responsabilidade exclusiva do WordPress.
Como proprietário do site, você precisa fazer algo para proteger seu site contra invasões.
Executar um programa de afiliados de sucesso requer confiança de seus afiliados. Eles precisam saber que seus dados estão seguros com você. Portanto, um site WordPress seguro não é apenas essencial para você, mas também crítico para seus afiliados.
Então, um site WordPress pode ser invadido? Sim.
Mas com as dicas que compartilhamos abaixo, você pode reduzir significativamente o risco e garantir que seu site WordPress e programa de afiliados permaneçam seguros e protegidos.
Maneiras de proteger seu site WordPress contra hackers
Aqui estão algumas das etapas de segurança mais cruciais para tornar seu site de negócios à prova de balas, e também discutimos por que essas medidas são um divisor de águas para o seu sucesso online.
1. Atualize seu núcleo, plugins e temas do WordPress
WordPress é uma plataforma de código aberto que recebe atualizações frequentes, incluindo novos recursos e patches de segurança.
Manter sua versão do WordPress sempre atualizada para a versão mais recente é crucial. Além disso, atualizar regularmente seus plugins e temas é fundamental para manter a segurança do seu site.

Cada atualização aprimora a funcionalidade e corrige quaisquer vulnerabilidades que hackers possam explorar. Ignorar essas atualizações pode deixar seu site exposto a uma variedade de ameaças.
2. Use senhas fortes e permissões de usuário
Nomes de usuário e senhas são alvos comuns para hackers.
Portanto, usar senhas exclusivas e fortes para seu site WordPress, hospedagem, contas FTP, endereços de e-mail comerciais e quaisquer outras áreas que exijam credenciais de login é crucial.
Uma senha forte deve ter pelo menos 12 caracteres e incluir uma mistura de letras maiúsculas e minúsculas, números e símbolos.
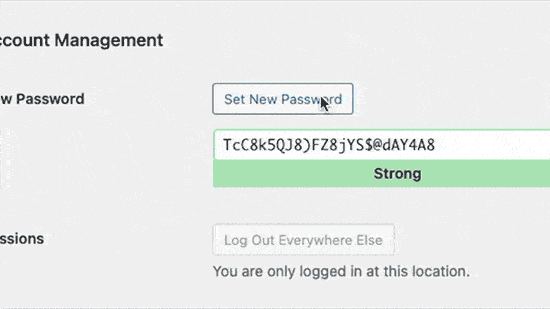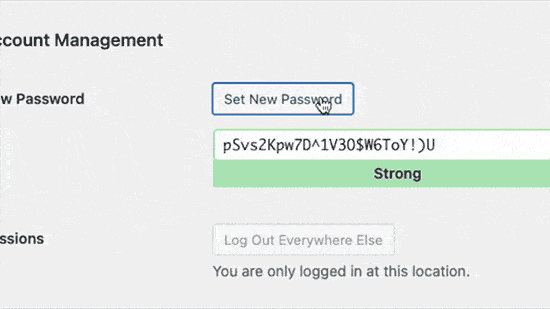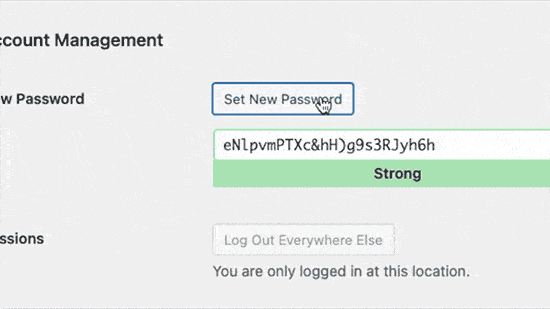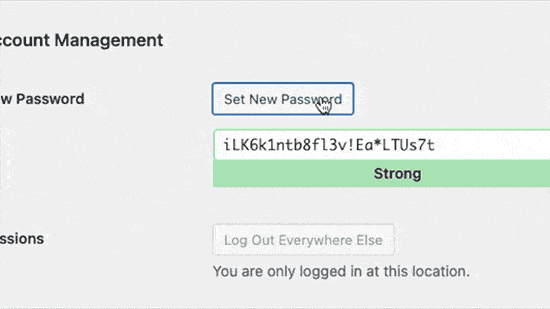
Considere usar um gerenciador de senhas confiável para conveniência.
Além disso, certifique-se de atribuir funções e permissões de usuário apropriadas aos membros da equipe que trabalham em seu site para limitar o acesso deles a funções e dados essenciais.
3. Considere uma Hospedagem WordPress Segura
Sua empresa de hospedagem desempenha um papel crucial na segurança do seu site.
Provedores de hospedagem respeitáveis oferecem inúmeras medidas de segurança, como monitoramento contínuo de atividades suspeitas, ferramentas para prevenir ataques DDoS em larga escala e software de servidor atualizado regularmente.
Considere investir em hospedagem WordPress gerenciada, que oferece recursos adicionais como backups automáticos, atualizações automáticas do WordPress e configurações avançadas de segurança.
4. Instale um Plugin de Segurança WordPress
Selecionar um plugin de segurança eficaz para o seu site WordPress é crucial para protegê-lo contra ataques maliciosos.
Uma opção altamente recomendada é o Sucuri Scanner, um plugin de segurança gratuito para WordPress que monitora seu site em busca de atividades suspeitas, como tentativas de login com falha, problemas de integridade de arquivos e malware potencial.

Após instalar e ativar o Sucuri Scanner, você pode ajustar suas configurações no painel do WordPress navegando para Sucuri Security » Settings e selecionando a guia Hardening.
Cada configuração nesta guia oferece uma medida protetora para fortalecer seu site contra métodos de hacking comumente usados.
Para ativar, basta clicar em Apply Hardening para cada opção.

A única exceção é o Web Application Firewall (WAF), que requer um upgrade pago. Esta ferramenta será discutida em mais detalhes mais adiante.
Alguns plugins de segurança alternativos, como WordFence e iThemes Security, oferecem recursos semelhantes caso o Sucuri não seja do seu agrado.
5. Adicione Autenticação de Dois Fatores
A autenticação de dois fatores (2FA) adiciona uma camada extra de segurança, exigindo que os usuários completem duas etapas de verificação antes de acessar o site.
A primeira etapa geralmente envolve a inserção de um nome de usuário e senha. A segunda etapa requer a entrada de um código enviado a eles via SMS ou outro método seguro.
O plugin gratuito WordPress Two Factor Authentication é um plugin recomendado para habilitar o 2FA no WordPress.

Após instalar e ativar o plugin, instale e inicie um aplicativo autenticador em seu smartphone, como o Google Authenticator. Em seguida, toque no ícone de mais para criar um novo código.

Feito isso, escaneie o código QR na página de configurações do plugin para concluir o processo de configuração.

Ao fazer login no seu site WordPress, você será solicitado a inserir o código de autenticação de dois fatores após fornecer sua senha.
6. Adicione Criptografia SSL ao seu Site WordPress
Proteger seu site WordPress com criptografia SSL (Secure Sockets Layer) é outra etapa fundamental.

O SSL facilita transferências de dados criptografadas entre seu site e o navegador do seu visitante, dificultando que hackers roubem informações confidenciais.
Quando o SSL estiver ativado, o URL do seu site mudará de HTTP para HTTPS, e um ícone de cadeado aparecerá ao lado do seu endereço nos navegadores da web, indicando a conexão segura.
Embora os certificados SSL possam custar entre 80 e centenas de dólares anualmente, muitas empresas de hospedagem web agora os oferecem gratuitamente, graças à iniciativa do Let’s Encrypt.
Se sua empresa de hospedagem não oferece certificados SSL, domain.com é uma alternativa confiável.
7. Limite o Acesso de Administrador por IP
Caso você seja o único administrador do seu site WordPress, limitar o acesso de administrador a um endereço IP específico é altamente recomendado - essencialmente seu identificador online exclusivo.
Fazer isso permite que você instrua o WordPress a permitir o acesso de administrador apenas a um usuário que faça login do seu endereço IP específico.
Dessa forma, hackers que tentarem invadir seu site de um endereço IP diferente serão impedidos.
Para fazer isso, visite whatismyip.com e anote o endereço IP exibido lá.
Edite seu arquivo .htaccess encontrado no diretório de administração do seu provedor de hospedagem. Se você não se sentir confortável em fazer isso, não hesite em contatar o atendimento ao cliente do seu provedor de hospedagem.
Adicione as seguintes linhas ao seu arquivo .htaccess:
<Files wp-login.php>
order deny,allow
Deny from all
Allow from xxx.xxx.xxx.xxx
</Files>
Substitua o "xxx.xxx.xxx.xxx" pelo endereço IP que você obteve do whatismyip.com.
Salve e saia do arquivo assim que as alterações forem feitas.
Lembre-se: o endereço IP pode mudar dependendo da política do seu Provedor de Serviços de Internet (ISP). Se você de repente não conseguir acessar seu site, seu IP provavelmente mudou. Entre em contato com a equipe de suporte do seu provedor de hospedagem e peça para atualizarem o endereço IP no arquivo .htaccess. Esteja ciente de que isso vem com seus riscos e deve ser abordado com cautela.
Em seguida, Use um Software de Afiliados Seguro para WordPress
Embora proteger seu site WordPress contra ameaças potenciais seja fundamental, proteger seu programa de afiliados WordPress é igualmente crucial. E AffiliateWP é o que você precisa.

AffiliateWP é um dos melhores softwares de detecção de fraude de afiliados para WordPress. Ele oferece um conjunto abrangente de recursos que aprimoram a segurança e a eficiência do seu programa de afiliados, minimizando as chances de atividades fraudulentas.
Ele vem com uma aba de configurações integrada de Anti-Fraude, consolidando os recursos de segurança do seu programa em um só lugar, ao mesmo tempo que adiciona camadas extras de segurança.
AffiliateWP fornece um conjunto abrangente de proteções para impedir fraudes de afiliados, dificultando que afiliados fraudulentos invadam ou enganem seu programa.
Você pode gerenciar suas configurações sem esforço com o clique de um botão, garantindo que seu programa esteja protegido contra atividades fraudulentas.
Além disso, o AffiliateWP visa prevenir fraudes e construir um programa de afiliados confiável e lucrativo no WordPress.
Por que esperar?
Proteja seu Site de Afiliados com AffiliateWP Hoje Mesmo!
Pronto para Proteger seu Site WordPress
Você fez um trabalho incrível ao ler, entender e aprender sobre os passos cruciais para proteger seu site WordPress e a importância de proteger seu programa de afiliados com uma solução robusta como o AffiliateWP.
Agora, é hora de colocar esse conhecimento em prática.
Para ajudar ainda mais em sua jornada, recomendamos estes recursos adicionais para gerenciar sua segurança WordPress e programa de afiliados de forma eficaz:
- 5 Melhores Softwares de Detecção de Fraude de Afiliados para WordPress
- O que é Fraude de Afiliados e Como Você Pode Pará-la? (2023)
- Como Automatizar Pagamentos de Afiliados no WordPress (Passo a Passo)
- 6 Melhores Softwares de Afiliados para Pequenas Empresas 2023
Comece hoje mesmo com o AffiliateWP. Faça a escolha certa para uma jornada online mais segura e bem-sucedida!