



¿Quieres proteger tu sitio web de afiliados de los hackers?
WordPress es un CRM seguro, pero eso no significa que no pueda ser hackeado. Proteger tu sitio web de WordPress de actividades maliciosas, bots y más es crucial. Algunas estimaciones dicen que alrededor de 13.000 sitios web son hackeados diariamente, y ese es un número enorme.
En esta guía, hemos recopilado algunos consejos probados que ayudarán a que tu sitio web de WordPress y tu negocio estén a salvo de los hackers.
¿Puede ser hackeado un sitio web de WordPress?
Cuando se trata de gestionar un negocio en línea, especialmente uno que ejecuta un programa de afiliados, es esencial comprender las medidas de seguridad de tu plataforma.
Si eres propietario de un sitio web de WordPress, podrías preguntarte: "¿Puede ser hackeado mi sitio?" La respuesta directa es sí, puede serlo.
Pero esto no es exclusivo de WordPress. La realidad es que cualquier sitio, independientemente de la plataforma en la que esté construido, puede ser un objetivo para los hackers si no se implementan las medidas de seguridad adecuadas.
Antes de que entres en pánico, es esencial saber que WordPress es fundamentalmente muy seguro.
Los desarrolladores de WordPress lanzan regularmente actualizaciones y parches para corregir cualquier vulnerabilidad de seguridad.
Pero la seguridad de tu sitio no es solo responsabilidad de WordPress.
Como propietario de un sitio web, necesitas hacer algo para proteger tu sitio de ser hackeado.
Ejecutar un programa de afiliados exitoso requiere la confianza de tus afiliados. Necesitan saber que sus datos están seguros contigo. Por lo tanto, un sitio de WordPress seguro no solo es esencial para ti, sino también crítico para tus afiliados.
Entonces, ¿puede ser hackeado un sitio de WordPress? Sí.
Pero con los consejos que hemos compartido a continuación, puedes reducir significativamente el riesgo y asegurar que tu sitio web de WordPress y tu programa de afiliados permanezcan seguros.
Formas de proteger tu sitio de WordPress de los hackers
Aquí tienes algunos de los pasos de seguridad más cruciales para blindar tu sitio web de negocios, y también hemos discutido por qué estas medidas son un punto de inflexión para tu éxito en línea.
1. Actualiza tu núcleo, plugins y temas de WordPress
WordPress es una plataforma de código abierto que recibe actualizaciones frecuentes, incluyendo nuevas funciones y parches de seguridad.
Mantener siempre tu versión de WordPress actualizada a la última versión es fundamental. Además, actualizar regularmente tus plugins y temas es crucial para mantener la seguridad de tu sitio web.

Cada actualización mejora la funcionalidad y corrige cualquier vulnerabilidad que los hackers puedan explotar. Ignorar estas actualizaciones podría dejar tu sitio web expuesto a una variedad de amenazas.
2. Usa contraseñas seguras y permisos de usuario
Los nombres de usuario y las contraseñas son objetivos comunes para los hackers.
Por lo tanto, usar contraseñas únicas y seguras para tu sitio de WordPress, hosting, cuentas FTP, direcciones de correo electrónico de negocios y cualquier otra área que requiera credenciales de inicio de sesión es crucial.
Una contraseña segura debe tener al menos 12 caracteres de longitud e incluir una combinación de letras mayúsculas y minúsculas, números y símbolos.
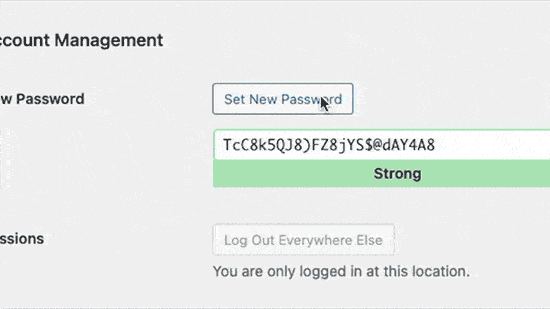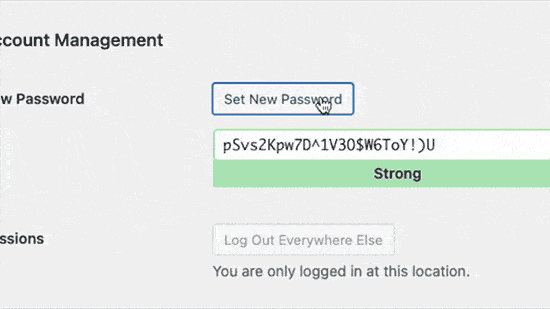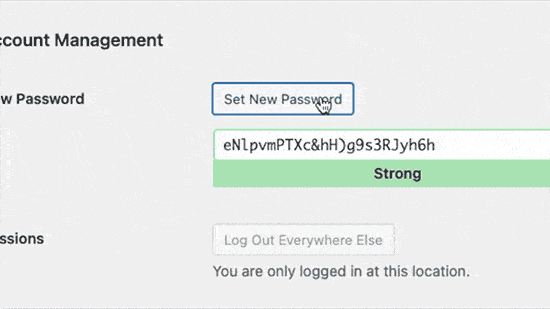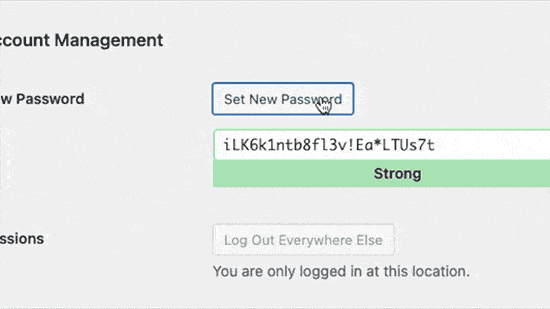
Considera usar un gestor de contraseñas fiable para mayor comodidad.
Además, asegúrate de asignar roles de usuario y permisos apropiados a los miembros del equipo que trabajan en tu sitio para limitar su acceso a funciones y datos esenciales.
3. Considera un hosting seguro para WordPress
La empresa de hosting juega un papel crucial en la seguridad de tu sitio web.
Los proveedores de hosting de buena reputación ofrecen innumerables medidas de seguridad, como la monitorización continua de actividades sospechosas, herramientas para prevenir ataques DDoS a gran escala y software de servidor actualizado regularmente.
Considera invertir en un hosting de WordPress gestionado, que proporciona funciones adicionales como copias de seguridad automáticas, actualizaciones automáticas de WordPress y configuraciones de seguridad avanzadas.
4. Instala un plugin de seguridad para WordPress
Seleccionar un plugin de seguridad eficaz para tu sitio web de WordPress es crucial para protegerlo de ataques maliciosos.
Una opción muy recomendada es Sucuri Scanner, un plugin de seguridad gratuito para WordPress que monitoriza tu sitio en busca de actividades sospechosas, como intentos de inicio de sesión fallidos, problemas de integridad de archivos y posible malware.

Tras instalar y activar Sucuri Scanner, puedes ajustar su configuración desde tu panel de WordPress navegando a Sucuri Security » Settings y seleccionando la pestaña Hardening.
Cada configuración en esta pestaña ofrece una medida de protección para fortalecer tu sitio web contra métodos de hacking comúnmente utilizados.
Para activarlo, simplemente haz clic en Apply Hardening para cada opción.

La única excepción es el Web Application Firewall (WAF), que requiere una actualización de pago. Esta herramienta se discutirá con más detalle más adelante.
Algunos plugins de seguridad alternativos, como WordFence e iThemes Security, ofrecen funciones similares si Sucuri no es de tu agrado.
5. Añade autenticación de dos factores
La autenticación de dos factores (2FA) añade una capa adicional de seguridad al requerir que los usuarios completen dos pasos de verificación antes de acceder al sitio.
El primer paso suele implicar la introducción de un nombre de usuario y una contraseña. El segundo paso requiere la introducción de un código que se les envía por SMS u otro método seguro.
El plugin gratuito WordPress Two Factor Authentication es un plugin recomendado para habilitar 2FA en WordPress.

Después de instalar y activar el plugin, instala y ejecuta una aplicación de autenticación en tu smartphone, como Google Authenticator. Luego, toca el icono de más para crear un nuevo código.

Una vez hecho esto, escanea el código QR en la página de configuración del plugin para completar el proceso de configuración.

Cuando inicies sesión en tu sitio de WordPress, se te pedirá que introduzcas el código de autenticación de dos factores después de proporcionar tu contraseña.
6. Añade cifrado SSL a tu sitio de WordPress
Asegurar tu sitio de WordPress con cifrado SSL (Secure Sockets Layer) es otro paso fundamental.

SSL facilita las transferencias de datos cifradas entre tu sitio y el navegador de tu visitante, lo que dificulta que los hackers roben información confidencial.
Una vez que SSL esté habilitado, la URL de tu sitio web cambiará de HTTP a HTTPS, y aparecerá un icono de candado junto a tu dirección en los navegadores web, indicando la conexión segura.
Si bien los certificados SSL pueden costar entre 80 y cientos de dólares anuales, muchas empresas de alojamiento web ahora los ofrecen de forma gratuita, gracias a la iniciativa de Let’s Encrypt.
Si tu empresa de alojamiento no proporciona certificados SSL, domain.com es una alternativa fiable.
7. Limitar el acceso de administrador por IP
En caso de que seas el único administrador de tu sitio de WordPress, se recomienda encarecidamente limitar el acceso de administrador a una dirección IP específica, esencialmente tu identificador único en línea.
Hacer esto te permite instruir a WordPress para que permita el acceso de administrador solo a un usuario que inicie sesión desde tu dirección IP específica.
De esta manera, se evitará que los hackers que intenten invadir tu sitio desde una dirección IP diferente.
Para hacer esto, visita whatismyip.com y anota la dirección IP que se muestra allí.
Edita tu archivo .htaccess que se encuentra en el directorio de administración de tu proveedor de alojamiento. Si no te sientes cómodo haciendo esto, no dudes en ponerte en contacto con el servicio de atención al cliente de tu proveedor de alojamiento.
Añade las siguientes líneas a tu archivo .htaccess:
<Files wp-login.php>
order deny,allow
Deny from all
Allow from xxx.xxx.xxx.xxx
</Files>
Reemplaza "xxx.xxx.xxx.xxx" con la dirección IP que obtuviste de whatismyip.com.
Guarda y sal del archivo una vez que se realicen los cambios.
Recuerda: la dirección IP podría cambiar dependiendo de la política de tu Proveedor de Servicios de Internet (ISP). Si de repente no puedes acceder a tu sitio, es probable que tu IP haya cambiado. Ponte en contacto con el equipo de soporte de tu proveedor de alojamiento y pídeles que actualicen la dirección IP en el archivo .htaccess. Ten en cuenta que esto conlleva riesgos y debe abordarse con cautela.
A continuación, utiliza un software de afiliados seguro para WordPress
Si bien proteger tu sitio de WordPress de posibles amenazas es fundamental, asegurar tu programa de afiliados de WordPress es igual de crucial. Y AffiliateWP es lo que necesitas.

AffiliateWP es uno de los mejores software de detección de fraude de afiliados para WordPress. Ofrece un conjunto completo de funciones que mejoran la seguridad y la eficiencia de tu programa de afiliados, al tiempo que minimiza las posibilidades de actividad fraudulenta.
Viene con una pestaña de configuración de Anti-Fraud incorporada, que consolida las funciones de seguridad de su programa en un solo lugar y agrega capas adicionales de seguridad.
AffiliateWP proporciona un conjunto completo de protecciones para detener el fraude de afiliados en seco, dificultando que los afiliados fraudulentos hackeen o estafen tu programa.
Puedes gestionar fácilmente tu configuración con solo hacer clic en un botón, asegurando que tu programa esté protegido contra actividades fraudulentas.
Además, AffiliateWP se trata de prevenir el fraude y construir un programa de afiliados rentable y de confianza en WordPress.
¿Por qué esperar?
¡Asegura tu sitio web de afiliados con AffiliateWP hoy mismo!
Listo para asegurar tu sitio web de WordPress
Ha realizado un trabajo increíble leyendo, comprendiendo y aprendiendo los pasos cruciales para proteger su sitio web de WordPress y la importancia de salvaguardar su programa de afiliados con una solución robusta como AffiliateWP.
Ahora, es el momento de poner este conocimiento en práctica.
Para ayudarle aún más en su camino, le recomendamos estos recursos adicionales para gestionar su seguridad de WordPress y su programa de afiliados de manera eficaz:
- Los 5 mejores software de detección de fraude de afiliados para WordPress
- ¿Qué es el Fraude de Afiliados y Cómo Puedes Detenerlo? (2023)
- Cómo Automatizar Pagos de Afiliados en WordPress (Paso a Paso)
- Las 6 mejores herramientas de afiliación para pequeñas empresas en 2023
Empiece hoy mismo con AffiliateWP. ¡Haga el movimiento correcto hacia un camino en línea más seguro y exitoso!