



Möchten Sie Ihre Affiliate-Website vor Hackern schützen?
WordPress ist ein sicheres CRM, aber das bedeutet nicht, dass es nicht gehackt werden kann. Die Sicherung Ihrer WordPress-Website vor bösartigen Aktivitäten, Bots und vielem mehr ist entscheidend. Schätzungen zufolge werden täglich etwa 13.000 Websites gehackt, und das ist eine riesige Zahl.
In diesem Leitfaden haben wir einige bewährte Tipps zusammengestellt, die dazu beitragen, Ihre WordPress-Website und Ihr Unternehmen vor Hackern zu schützen.
Kann eine WordPress-Website gehackt werden?
Wenn es um die Verwaltung eines Online-Geschäfts geht, insbesondere eines, das ein Partnerprogramm betreibt, ist es wichtig, die Sicherheitsmaßnahmen Ihrer Plattform zu verstehen.
Wenn Sie ein WordPress-Website-Besitzer sind, fragen Sie sich vielleicht: „Kann meine Website gehackt werden?“ Die einfache Antwort lautet: Ja, das kann sie.
Aber das ist nicht nur bei WordPress der Fall. Die Realität ist, dass jede Website, unabhängig von der Plattform, auf der sie aufgebaut ist, ein Ziel für Hacker sein kann, wenn keine angemessenen Sicherheitsmaßnahmen vorhanden sind.
Bevor Sie in Panik geraten: Es ist wichtig zu wissen, dass WordPress grundsätzlich sehr sicher ist.
WordPress-Entwickler veröffentlichen regelmäßig Updates und Patches, um Sicherheitslücken zu schließen.
Aber die Sicherheit Ihrer Website ist nicht allein die Verantwortung von WordPress.
Als Website-Besitzer müssen Sie etwas tun, um Ihre Website vor Hackerangriffen zu schützen.
Ein erfolgreiches Partnerprogramm erfordert Vertrauen von Ihren Partnern. Sie müssen wissen, dass ihre Daten bei Ihnen sicher sind. Daher ist eine sichere WordPress-Website nicht nur für Sie unerlässlich, sondern auch für Ihre Partner von entscheidender Bedeutung.
Kann eine WordPress-Website also gehackt werden? Ja.
Aber mit den unten aufgeführten Tipps können Sie das Risiko erheblich reduzieren und sicherstellen, dass Ihre WordPress-Website und Ihr Partnerprogramm sicher und geschützt bleiben.
Wege, Ihre WordPress-Website vor Hackern zu schützen
Hier sind einige der wichtigsten Sicherheitsschritte, um Ihre Geschäftswebsite kugelsicher zu machen, und wir haben auch erörtert, warum diese Maßnahmen einen Wendepunkt für Ihren Online-Erfolg darstellen.
1. Aktualisieren Sie Ihren WordPress-Core, Plugins und Themes
WordPress ist eine Open-Source-Plattform, die häufig Updates erhält, einschließlich neuer Funktionen und Sicherheitspatches.
Es ist entscheidend, Ihre WordPress-Version immer auf dem neuesten Stand zu halten. Darüber hinaus ist die regelmäßige Aktualisierung Ihrer Plugins und Themes entscheidend für die Aufrechterhaltung der Sicherheit Ihrer Website.

Jedes Update verbessert die Funktionalität und behebt Schwachstellen, die Hacker ausnutzen könnten. Das Ignorieren dieser Updates könnte Ihre Website einer Vielzahl von Bedrohungen aussetzen.
2. Verwenden Sie starke Passwörter und Benutzerberechtigungen
Benutzernamen und Passwörter sind häufige Ziele für Hacker.
Daher ist die Verwendung eindeutiger, starker Passwörter für Ihre WordPress-Site, Ihr Hosting, Ihre FTP-Konten, Ihre Geschäfts-E-Mail-Adressen und alle anderen Bereiche, die Anmeldeinformationen erfordern, unerlässlich.
Ein starkes Passwort sollte mindestens 12 Zeichen lang sein und eine Mischung aus Groß- und Kleinbuchstaben, Zahlen und Symbolen enthalten.
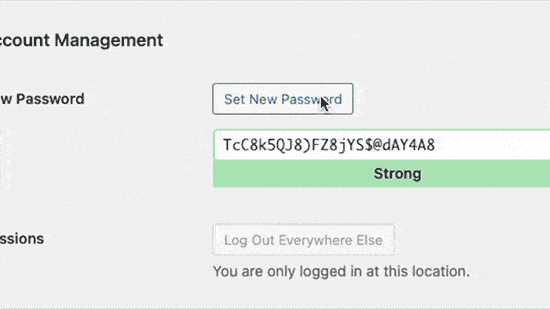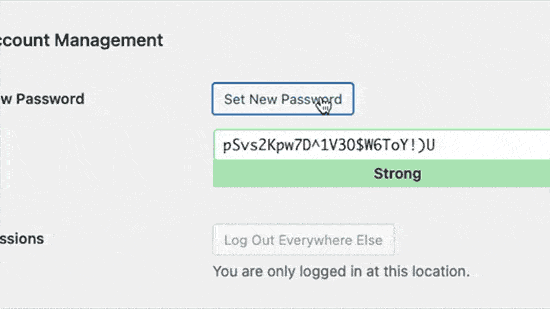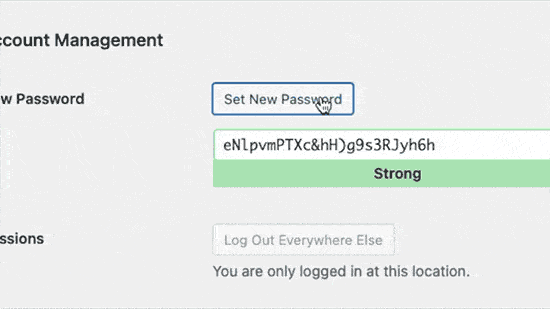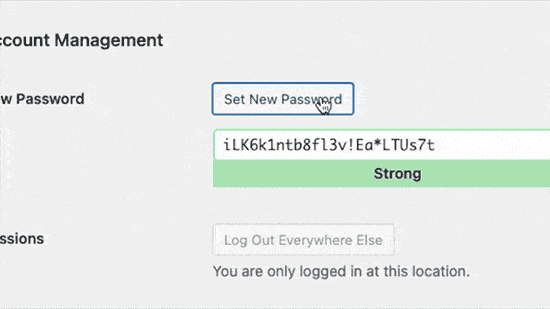
Erwägen Sie die Verwendung eines zuverlässigen Passwortmanagers zur Vereinfachung.
Stellen Sie außerdem sicher, dass Sie den Teammitgliedern, die an Ihrer Website arbeiten, entsprechende Benutzerrollen und Berechtigungen zuweisen, um deren Zugriff auf wesentliche Funktionen und Daten zu beschränken.
3. Sicheres WordPress-Hosting in Betracht ziehen
Ihr Hosting-Unternehmen spielt eine entscheidende Rolle für die Sicherheit Ihrer Website.
Seriöse Hosting-Anbieter bieten zahlreiche Sicherheitsmaßnahmen, wie z. B. kontinuierliche Überwachung verdächtiger Aktivitäten, Tools zur Abwehr von groß angelegten DDoS-Angriffen und regelmäßig aktualisierte Serversoftware.
Erwägen Sie, in Managed WordPress-Hosting zu investieren, das zusätzliche Funktionen wie automatische Backups, automatische WordPress-Updates und erweiterte Sicherheitskonfigurationen bietet.
4. Ein WordPress-Sicherheits-Plugin installieren
Die Auswahl eines effektiven Sicherheit-Plugins für Ihre WordPress-Website ist entscheidend, um sie vor bösartigen Angriffen zu schützen.
Eine sehr empfehlenswerte Option ist Sucuri Scanner, ein kostenloses WordPress-Sicherheits-Plugin, das Ihre Website auf verdächtige Aktivitäten wie fehlgeschlagene Anmeldeversuche, Probleme mit der Dateintegrität und potenzielle Malware überwacht.

Nach der Installation und Aktivierung von Sucuri Scanner können Sie dessen Einstellungen über Ihr WordPress-Dashboard anpassen, indem Sie zu Sucuri Security » Settings navigieren und den Tab Hardening auswählen.
Jede Einstellung in diesem Tab bietet eine Schutzmaßnahme, um Ihre Website gegen gängige Hacking-Methoden zu stärken.
Um die Änderungen zu aktivieren, klicken Sie einfach für jede Option auf Apply Hardening.

Die einzige Ausnahme ist die Web Application Firewall (WAF), die ein kostenpflichtiges Upgrade erfordert. Dieses Tool wird später noch detaillierter besprochen.
Einige alternative Sicherheit-Plugins wie WordFence und iThemes Security bieten ähnliche Funktionen, falls Sucuri nicht nach Ihrem Geschmack ist.
5. Zwei-Faktor-Authentifizierung hinzufügen
Die Zwei-Faktor-Authentifizierung (2FA) fügt eine zusätzliche Sicherheitsebene hinzu, indem Benutzer aufgefordert werden, zwei Verifizierungsschritte abzuschließen, bevor sie auf die Website zugreifen können.
Der erste Schritt beinhaltet normalerweise die Eingabe eines Benutzernamens und Passworts. Der zweite Schritt erfordert die Eingabe eines Codes, der ihnen per SMS oder über eine andere sichere Methode zugesendet wird.
Das kostenlose Plugin WordPress Two Factor Authentication ist ein empfohlenes Plugin zur Aktivierung von 2FA auf WordPress.

Nach der Installation und Aktivierung des Plugins installieren und starten Sie eine Authentifizierungs-App auf Ihrem Smartphone, wie z. B. Google Authenticator. Tippen Sie dann auf das Plus-Symbol, um einen neuen Code zu erstellen.

Sobald Sie fertig sind, scannen Sie den QR-Code auf der Einstellungsseite des Plugins, um den Einrichtungsvorgang abzuschließen.

Wenn Sie sich bei Ihrer WordPress-Website anmelden, werden Sie aufgefordert, den Zwei-Faktor-Authentifizierungscode einzugeben, nachdem Sie Ihr Passwort eingegeben haben.
6. SSL-Verschlüsselung zu Ihrer WordPress-Website hinzufügen
Die Absicherung Ihrer WordPress-Website mit SSL (Secure Sockets Layer)-Verschlüsselung ist ein weiterer grundlegender Schritt.

SSL erleichtert verschlüsselte Datenübertragungen zwischen Ihrer Website und dem Browser Ihres Besuchers, wodurch es für Hacker schwieriger wird, sensible Informationen zu stehlen.
Sobald SSL aktiviert ist, ändert sich die URL Ihrer Website von HTTP zu HTTPS, und ein Schlosssymbol wird neben Ihrer Adresse in Webbrowsern angezeigt, was die sichere Verbindung anzeigt.
Während SSL-Zertifikate zwischen 80 und Hunderten von Dollar pro Jahr kosten können, bieten viele Webhosting-Unternehmen sie dank der Initiative von Let’s Encrypt jetzt kostenlos an.
Wenn Ihr Hosting-Unternehmen keine SSL-Zertifikate anbietet, ist domain.com eine zuverlässige Alternative.
7. Admin-Zugriff nach IP begrenzen
Falls Sie der alleinige Administrator Ihrer WordPress-Site sind, wird dringend empfohlen, den Admin-Zugriff auf eine bestimmte IP-Adresse zu beschränken – im Wesentlichen Ihre eindeutige Online-Identifikation.
Dadurch können Sie WordPress anweisen, den Admin-Zugriff nur für einen Benutzer zuzulassen, der sich von Ihrer spezifischen IP-Adresse aus anmeldet.
Auf diese Weise werden Hacker, die versuchen, von einer anderen IP-Adresse in Ihre Website einzudringen, daran gehindert.
Besuchen Sie dazu whatismyip.com und notieren Sie sich die dort angezeigte IP-Adresse.
Bearbeiten Sie Ihre .htaccess-Datei, die sich im Admin-Verzeichnis Ihres Hosting-Anbieters befindet. Wenn Sie sich damit unwohl fühlen, zögern Sie nicht, den Kundenservice Ihres Hosting-Anbieters zu kontaktieren.
Fügen Sie die folgenden Zeilen zu Ihrer .htaccess-Datei hinzu:
<Files wp-login.php>
order deny,allow
Deny from all
Allow from xxx.xxx.xxx.xxx
</Files>
Ersetzen Sie „xxx.xxx.xxx.xxx“ durch die IP-Adresse, die Sie von whatismyip.com erhalten haben.
Speichern und schließen Sie die Datei, sobald die Änderungen vorgenommen wurden.
Denken Sie daran: Die IP-Adresse kann je nach Richtlinie Ihres Internetdienstanbieters (ISP) geändert werden. Wenn Sie plötzlich nicht mehr auf Ihre Website zugreifen können, hat sich Ihre IP-Adresse wahrscheinlich geändert. Kontaktieren Sie das Support-Team Ihres Hosting-Anbieters und bitten Sie ihn, die IP-Adresse in der .htaccess-Datei zu aktualisieren. Beachten Sie, dass dies mit Risiken verbunden ist und mit Vorsicht angegangen werden sollte.
Verwenden Sie als Nächstes eine sichere Affiliate-Software für WordPress
Während der Schutz Ihrer WordPress-Site vor potenziellen Bedrohungen von entscheidender Bedeutung ist, ist die Sicherung Ihres WordPress-Affiliate-Programms ebenso wichtig. Und AffiliateWP ist das, was Sie brauchen.

AffiliateWP ist eine der besten Softwarelösungen zur Erkennung von Affiliate-Betrug für WordPress. Es bietet eine umfassende Suite von Funktionen, die die Sicherheit und Effizienz Ihres Affiliate-Programms verbessern und gleichzeitig die Wahrscheinlichkeit betrügerischer Aktivitäten minimieren.
Es wird mit einem integrierten Einstellungs-Tab für Betrugsprävention geliefert, der die Sicherheitsfunktionen Ihres Programms an einem Ort zusammenfasst und zusätzliche Sicherheitsebenen hinzufügt.
AffiliateWP bietet einen umfassenden Schutz, um Affiliate-Betrug zu stoppen, indem es betrügerischen Affiliates das Hacken oder Betrügen Ihres Programms erschwert.
Sie können Ihre Einstellungen mühelos per Knopfdruck verwalten und so sicherstellen, dass Ihr Programm vor betrügerischen Aktivitäten geschützt ist.
Darüber hinaus geht es bei AffiliateWP darum, Betrug zu verhindern und ein vertrauenswürdiges und profitables Affiliate-Programm auf WordPress aufzubauen.
Warum warten?
Sichern Sie Ihre Affiliate-Website noch heute mit AffiliateWP!
Bereit, Ihre WordPress-Website zu sichern
Sie haben unglaubliche Arbeit geleistet, indem Sie die entscheidenden Schritte zur Sicherung Ihrer WordPress-Website gelesen, verstanden und gelernt haben und wie wichtig es ist, Ihr Partnerprogramm mit einer robusten Lösung wie AffiliateWP zu schützen.
Jetzt ist es an der Zeit, dieses Wissen in die Tat umzusetzen.
Um Ihre Reise weiter zu unterstützen, empfehlen wir Ihnen diese zusätzlichen Ressourcen, um Ihre WordPress-Sicherheit und Ihr Partnerprogramm effektiv zu verwalten:
- 5 beste Software zur Erkennung von Partnerbetrug für WordPress
- Was ist Partnerbetrug und wie können Sie ihn stoppen? (2023)
- So automatisieren Sie Affiliate-Auszahlungen in WordPress (Schritt für Schritt)
- 6 beste Partnerprogramme für kleine Unternehmen 2023
Beginnen Sie noch heute mit AffiliateWP. Machen Sie den richtigen Schritt in eine sicherere und erfolgreichere Online-Reise!