



ハッカーからアフィリエイトウェブサイトを守りたいですか?
WordPressは安全なCRMですが、ハッキングされないという意味ではありません。悪意のある活動、ボットなどからWordPressウェブサイトを保護することは非常に重要です。推定によると、毎日約13,000件のウェブサイトがハッキングされており、これは膨大な数です。
このガイドでは、WordPressウェブサイトとビジネスをハッカーから安全に保つのに役立つ、実績のあるヒントをまとめました。
WordPressウェブサイトはハッキングされる可能性がありますか?
オンラインビジネス、特にアフィリエイトプログラムを実行しているビジネスを管理する場合、プラットフォームのセキュリティ対策を理解することが不可欠です。
WordPressウェブサイトの所有者であれば、「私のサイトはハッキングされる可能性がありますか?」と疑問に思うかもしれません。簡単な答えは「はい、可能です」です。
しかし、これはWordPressに限ったことではありません。現実には、適切なセキュリティ対策が講じられていない場合、プラットフォームに関係なく、どのサイトもハッカーの標的になる可能性があります。
パニックになる前に、WordPressは基本的に非常に安全であることを知っておくことが重要です。
WordPressの開発者は、セキュリティ上の脆弱性を修正するために、定期的にアップデートとパッチをリリースしています。
しかし、サイトのセキュリティはWordPressだけの責任ではありません。
ウェブサイトの所有者として、サイトがハッキングされないように保護するために何かを行う必要があります。
成功するアフィリエイトプログラムを実行するには、アフィリエイトからの信頼が必要です。彼らは自分のデータがあなたのもとで安全であることを知る必要があります。したがって、安全なWordPressサイトは、あなたにとって不可欠であるだけでなく、アフィリエイトにとっても非常に重要です。
では、WordPressサイトはハッキングされる可能性がありますか?はい。
しかし、以下に共有するヒントを使用すれば、リスクを大幅に軽減し、WordPressウェブサイトとアフィリエイトプログラムを安全かつ確実に保つことができます。
WordPressサイトをハッカーから保護する方法
ここでは、ビジネスウェブサイトを鉄壁にするための最も重要なセキュリティステップのいくつかを説明します。また、これらの対策がオンラインでの成功にどのように役立つかについても説明しました。
1. WordPressコア、プラグイン、テーマを更新する
WordPressはオープンソースプラットフォームであり、新機能やセキュリティパッチを含むアップデートが頻繁に行われます。
WordPressのバージョンを常に最新リリースに更新しておくことは非常に重要です。さらに、ウェブサイトのセキュリティを維持するために、プラグインとテーマを定期的に更新することも重要です。

各アップデートは機能性を向上させ、ハッカーが悪用する可能性のある脆弱性を修正します。これらのアップデートを無視すると、ウェブサイトがさまざまな脅威にさらされる可能性があります。
2.強力なパスワードとユーザー権限を使用する
ユーザー名とパスワードは、ハッカーの一般的なターゲットです。
したがって、WordPressサイト、ホスティング、FTPアカウント、ビジネスメールアドレス、およびログイン資格情報が必要なその他の領域に、ユニークで強力なパスワードを使用することが不可欠です。
強力なパスワードは、少なくとも12文字以上で、大文字と小文字、数字、記号を組み合わせたものである必要があります。
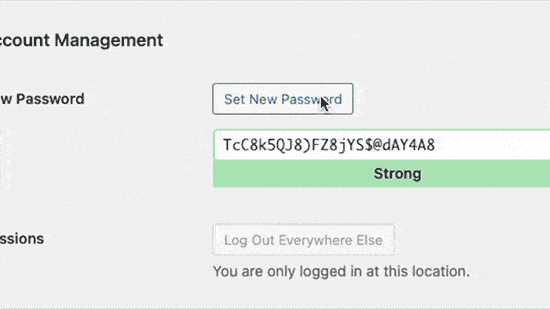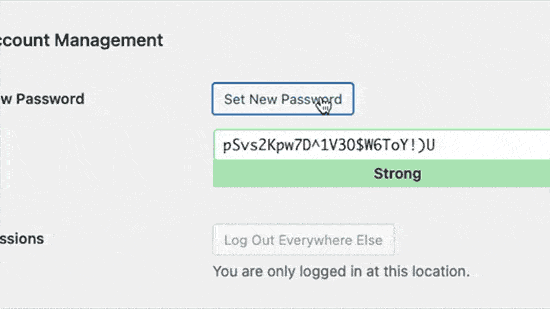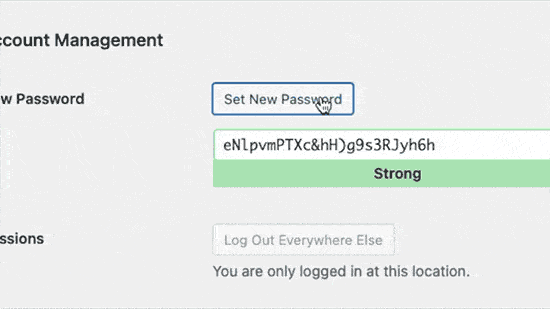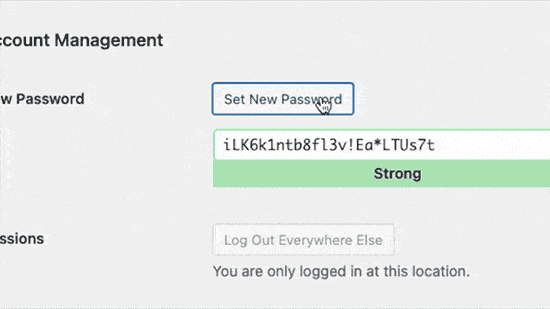
利便性のために、信頼できるパスワードマネージャーの使用を検討してください。
さらに、サイトで作業するチームメンバーには、必須の機能とデータへのアクセスを制限するために、適切なユーザーロールと権限を割り当てるようにしてください。
3. 安全なWordPressホスティングを検討する
ホスティング会社は、ウェブサイトのセキュリティにおいて重要な役割を果たします。
評判の良いホスティングプロバイダーは、不審なアクティビティの継続的な監視、大規模なDDoS攻撃を防ぐためのツール、定期的に更新されるサーバーソフトウェアなど、数多くのセキュリティ対策を提供しています。
マネージドWordPressホスティングへの投資を検討してください。これには、自動バックアップ、自動WordPressアップデート、高度なセキュリティ設定などの追加機能が提供されます。
4. WordPressセキュリティプラグインをインストールする
悪意のある攻撃から保護するために、WordPressウェブサイトに効果的なセキュリティプラグインを選択することは非常に重要です。
高く推奨されるオプションの1つは、Sucuri Scannerです。これは無料のWordPressセキュリティプラグインで、ログイン試行の失敗、ファイル整合性の問題、潜在的なマルウェアなどの不審なアクティビティをサイトで監視します。

Sucuri Scannerをインストールして有効にした後、WordPressダッシュボードからSucuri Security » Settingsに移動し、Hardeningタブを選択して設定を調整できます。
このタブの各設定は、一般的に使用されるハッキング方法に対してウェブサイトを強化するための保護対策を提供します。
有効にするには、各オプションでApply Hardeningをクリックするだけです。

例外はWebアプリケーションファイアウォール(WAF)で、有料アップグレードが必要です。このツールについては後で詳しく説明します。
Sucuriがお気に召さない場合は、WordFenceやiThemes Securityなどの代替セキュリティプラグインも同様の機能を提供しています。
5. 2要素認証を追加する
2要素認証(2FA)は、サイトにアクセスする前にユーザーに2つの検証ステップを完了させることで、セキュリティの追加レイヤーを提供します。
最初のステップは通常、ユーザー名とパスワードの入力です。2番目のステップでは、SMSまたはその他の安全な方法で送信されたコードを入力する必要があります。
無料のWordPress Two Factor Authenticationプラグインは、WordPressで2FAを有効にするために推奨されるプラグインの1つです。

プラグインをインストールして有効にした後、Google Authenticatorのようなスマートフォンに認証アプリをインストールして起動します。次に、プラスアイコンをタップして新しいコードを作成します。

完了したら、プラグインの設定ページにあるQRコードをスキャンしてセットアッププロセスを完了します。

WordPressサイトにログインすると、パスワードを入力した後、2要素認証コードの入力を求められます。
6. WordPressサイトにSSL暗号化を追加する
SSL(Secure Sockets Layer)暗号化でWordPressサイトを保護することは、もう1つの基本的なステップです。

SSLは、サイトと訪問者のブラウザ間の暗号化されたデータ転送を容易にし、ハッカーが機密情報を盗むのをより困難にします。
SSLが有効になると、ウェブサイトのURLがHTTPからHTTPSに変更され、ウェブブラウザのアドレスバーの横に南京錠のアイコンが表示され、安全な接続であることを示します。
SSL証明書は年間80ドルから数百ドルかかることがありますが、Let’s Encryptのイニシアチブのおかげで、多くのウェブホスティング会社が現在無料で提供しています。
ホスティング会社がSSL証明書を提供していない場合は、domain.comが信頼できる代替手段です。
7. IPアドレスによる管理者アクセス制限
WordPressサイトの唯一の管理者である場合は、管理者アクセスを特定のIPアドレスに制限することが強く推奨されます。これは基本的に、あなたのユニークなオンライン識別子です。
これにより、WordPressに特定のIPアドレスからログインしているユーザーのみに管理者アクセスを許可するように指示できます。
これにより、ハッカーが別のIPアドレスからあなたのサイトに侵入しようとしてもブロックされます。
これを行うには、whatismyip.comにアクセスし、そこに表示されているIPアドレスをメモしてください。
ホスティングプロバイダーの管理ディレクトリにある.htaccessファイルを編集します。これを行うことに不安がある場合は、ホスティングプロバイダーのカスタマーサービスに遠慮なくお問い合わせください。
次の行を.htaccessファイルに追加します。
<Files wp-login.php>
order deny,allow
Deny from all
Allow from xxx.xxx.xxx.xxx
</Files>
「xxx.xxx.xxx.xxx」をwhatismyip.comから取得したIPアドレスに置き換えてください。
変更が完了したら、ファイルを保存して終了します。
注意:IPアドレスは、インターネットサービスプロバイダー(ISP)の方針によって変更される可能性があります。突然サイトにアクセスできなくなった場合、IPアドレスが変更された可能性が高いです。ホスティングプロバイダーのサポートチームに連絡し、.htaccessファイル内のIPアドレスを更新するように依頼してください。これにはリスクが伴うため、慎重に進める必要があります。
次に、WordPress用のセキュアなアフィリエイトソフトウェアを使用する
WordPressサイトを潜在的な脅威から保護することは重要ですが、WordPressアフィリエイトプログラムを保護することも同様に重要です。そして、AffiliateWPが必要です。

AffiliateWPは、WordPress向けの最高の不正行為検出ソフトウェアの1つです。アフィリエイトプログラムのセキュリティと効率を高め、不正行為の可能性を最小限に抑える包括的な機能スイートを提供します。
それは、プログラムのセキュリティ機能を一箇所に統合し、追加のセキュリティレイヤーを追加する、組み込みのアンチ詐欺設定タブが付属しています。
AffiliateWPは、不正なアフィリエイトがプログラムをハッキングしたり詐欺したりすることを困難にすることで、アフィリエイト詐欺を阻止するための包括的な保護を提供します。
ボタンをクリックするだけで設定を簡単に管理でき、プログラムが不正行為から保護されていることを保証します。
さらに、AffiliateWPは不正行為を防ぐだけでなく、WordPressで信頼性が高く収益性の高いアフィリエイトプログラムを構築することを目指しています。
なぜ待つのか?
今すぐAffiliateWPでアフィリエイトウェブサイトを保護しましょう!
WordPressウェブサイトを保護する準備はできましたか
WordPressサイトを保護するための重要なステップと、AffiliateWPのような堅牢なソリューションでアフィリエイトプログラムを保護することの重要性について、読み進め、理解し、学んでいただき、素晴らしい成果を上げられました。
今こそ、この知識を行動に移す時です。
皆様の旅をさらにサポートするために、WordPressのセキュリティとアフィリエイトプログラムを効果的に管理するための追加リソースを以下に推奨します。
- WordPress向けの5つのベストアフィリエイト不正検出ソフトウェア
- アフィリエイト詐欺とは何か、そしてそれをどのように阻止できるか?(2023年)
- WordPressでアフィリエイトの支払いを自動化する方法(ステップバイステップ)
- 中小企業向けアフィリエイトソフトウェア ベスト6 2023
今すぐAffiliateWPを始めましょう。より安全で成功したオンラインジャーニーへの正しい一歩を踏み出しましょう!